
Le gouvernement libyen a ordonné la mise à l’arrêt temporaire des systèmes informatiques publics fonctionnant sous PHP, après des alertes sur deux failles critiques susceptibles de compromettre les serveurs de l’État.
Le Gouvernement d’unité nationale (GNU) libyen a décidé de suspendre immédiatement l’ensemble des systèmes, sites internet et bases de données des administrations publiques utilisant le langage de programmation PHP. Cette mesure préventive fait suite à des avertissements de cybersécurité signalant deux vulnérabilités majeures susceptibles d’exposer les infrastructures numériques de l’État à des attaques informatiques.
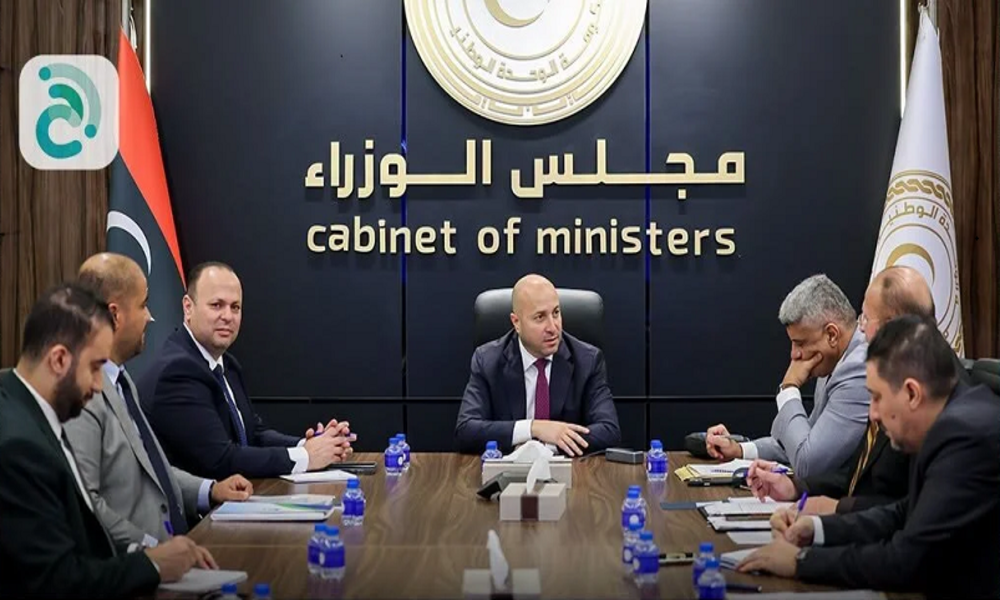
Dans une circulaire urgente adressée aux responsables de la cybersécurité et des technologies de l’information, le ministre d’État chargé des Affaires du Premier ministre et du Cabinet, Mohammed Omar bin Ghalboun, a demandé l’interruption immédiate des services concernés. Le document, dont le contenu a été rapporté par les autorités libyennes, évoque des alertes émises par l’Agence nationale de sécurité américaine (NSA) et des organisations internationales.
Selon la circulaire, les deux failles identifiées pourraient permettre à des acteurs malveillants d’exploiter la mémoire des systèmes informatiques et de prendre le contrôle total de serveurs gouvernementaux, sans authentification préalable. Une telle intrusion pourrait compromettre la confidentialité des données administratives, perturber les services publics et ouvrir la voie à des opérations de sabotage informatique.
Outre la suspension des applications vulnérables, les autorités ont ordonné leur isolement immédiat des réseaux publics. Les équipes d’intervention d’urgence en cybersécurité ont été placées en état d’alerte afin de préparer le déploiement des correctifs de sécurité dès leur publication officielle. La circulaire ne précise toutefois ni le nombre de systèmes concernés, ni la durée prévisionnelle de leur interruption.
Le ministre a également rappelé aux administrations et organismes concernés leur responsabilité dans la prévention des risques pesant sur les infrastructures numériques nationales. Les responsables techniques sont ainsi appelés à appliquer sans délai les mesures de protection prescrites, dans un contexte où la sécurité des systèmes informatiques constitue un enjeu croissant pour les institutions publiques.
Cette décision intervient alors que les administrations dépendent de plus en plus des plateformes numériques pour la gestion des données et la continuité de leurs activités. La suspension des services affectés vise à limiter les risques d’intrusion avant la mise en œuvre des mises à jour nécessaires. Aucun incident informatique effectivement exploité, ni aucune compromission avérée de données publiques, n’a été mentionné dans la circulaire rapportée.
MK/Sf/APA